
本文转载自微信公众号「涉外法律对话」(ICTeam 原创,2026 年 10 月 23 日发布),为「AI 智能体域外监管」系列新加坡篇。点击查看原文。
新加坡正逐步构建以国家战略为指引、以自愿性风险管理为核心、以特定领域监管指引为补充的多层次 AI 智能体监管体系。新加坡《国家人工智能战略 2.0》及其 2026 年更新确立了国家层面的人工智能治理方向和治理重点;《代理型人工智能治理示范框架》进一步聚焦具备自主规划与执行能力的 AI 智能体,为企业使用 AI 智能体的风险管理提供治理建议;在金融领域等特定高风险领域,监管部门发布指南文件进一步指引该领域行业组织在部署 AI 智能体方面的风险管理。
一、《国家人工智能战略 2.0》及其 2026 年更新:宏观政策指引
新加坡政府于 2023 年底发布《国家人工智能战略 2.0》(National AI Strategy 2.0,下称 NAIS 2.0),确立”人工智能造福公共利益,服务新加坡与世界”(AI for the Public Good, for Singapore and the World)的总体愿景,重点围绕人工智能在关键经济领域的应用与治理能力建设,为新加坡整体 AI 监管提供战略指引。2026 年 5 月,新加坡政府进一步更新该战略,提出更新后的十项重点工作方向,以回应人工智能技术快速发展带来的新机遇与挑战。
NAIS 2.0 旨在营造一个可信的 AI 创新环境:确保 AI 系统可靠、持续、安全且负责任地使用,并在必要时更新监管框架。NAIS 2.0 指出,随着人工智能系统能力和自主性的不断增强,治理挑战日益复杂。新加坡先后制定了《生成式人工智能治理示范框架》(2024 年)和《代理型人工智能治理示范框架》(2026 年),使新加坡成为全球首个为智能体系统出台此类指南的政府。
二、新加坡《代理型人工智能治理示范框架》:风险管理与人类责任
2026 年 1 月 22 日新加坡正式发布《Model AI Governance Framework for Agentic AI》(《代理型人工智能治理示范框架》,下称”《示范框架》”),该《示范框架》由新加坡资讯通信媒体发展局(Infocomm Media Development Authority,IMDA)牵头制定,将 Agentic AI 作为独立治理对象,主要回应了如何降低风险、如何进行责任分配的治理问题。此外,新加坡推出 AI Verify 工具包,嵌入多项国际公认的 AI 伦理和治理原则,帮助企业执行人工智能系统的技术测试。
(一)AI 智能体的定义及构成
关于 AI 智能体尚未有统一定义,不过AI 智能体通常具有一定程度的独立规划、决策和执行能力(例如检索网页或创建文件),并能通过多个步骤实现用户设定的目标。代理型 AI 系统是由一个或多个 AI 智能体组成的软件系统,这些智能体可以单独或协作运行。
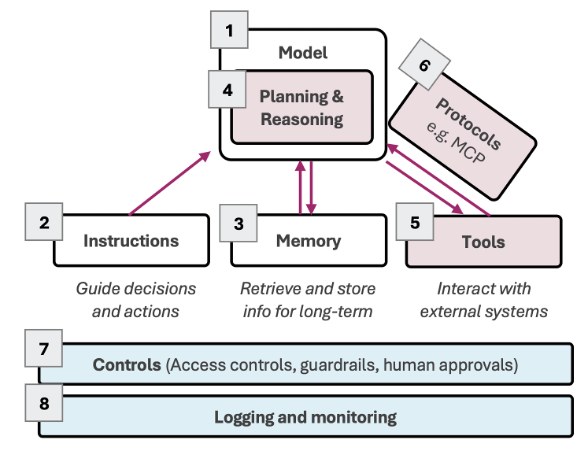
“AI 智能体的主要构成”示意图,来源:IMDA《示范框架》。
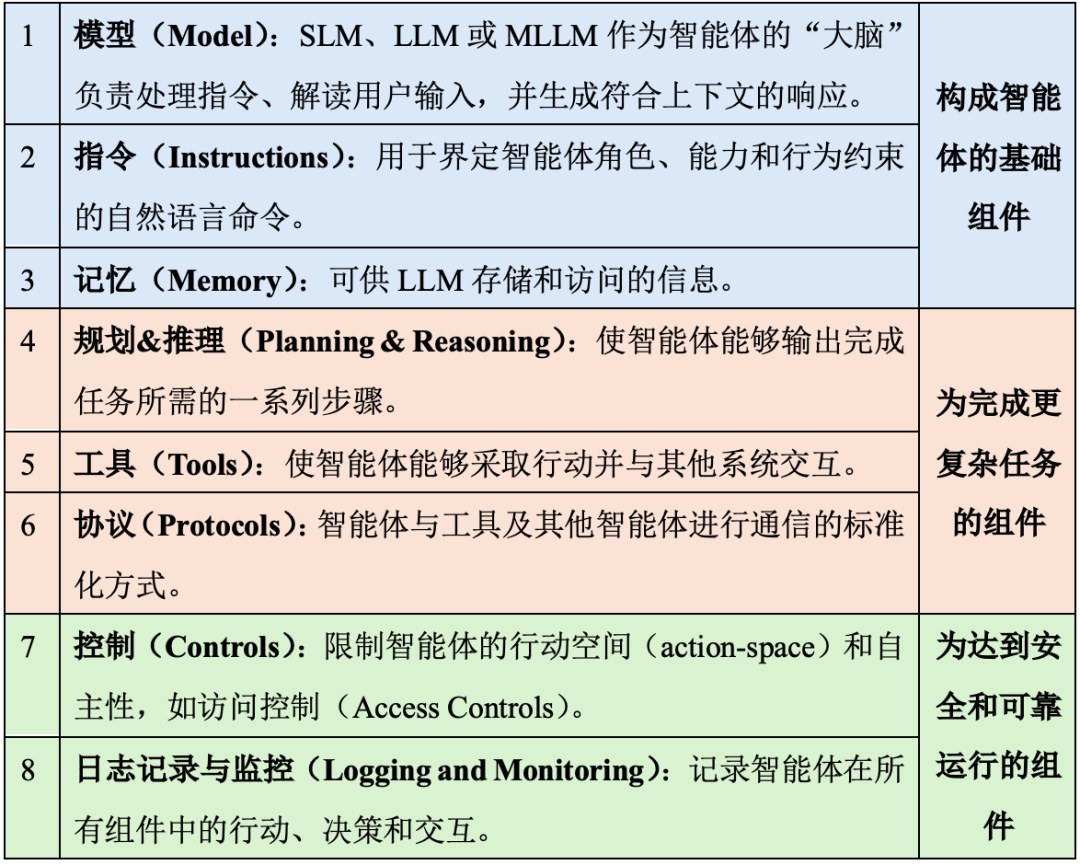
AI 智能体各组件与对应风险,来源:IMDA《示范框架》。
(二)AI 智能体的风险
AI 智能体的不同组件呈现不同风险,除传统软件漏洞和 LLM 特有风险之外,新的组件构成新的风险来源,例如,智能体可能因幻觉或对用户意图的错误解读而制定出无法完成所请求任务的计划。
由于 AI 智能体在现实世界中行动,智能体的行动错误可能造成有害的现实影响,如错误行动造成的负面后果、智能体超出授权范围采取的行动、有偏见的或不公平的行动、数据泄露、对已连接系统的干扰等。智能体作出决策的速度、交互智能体的数量增加等因素都可能加剧风险。
(三)AI 智能体治理框架示范
AI 智能体治理框架示范(Model Governance Framework, MGF)以此前的 AI 治理框架为基础,主要从以下四个维度进行:
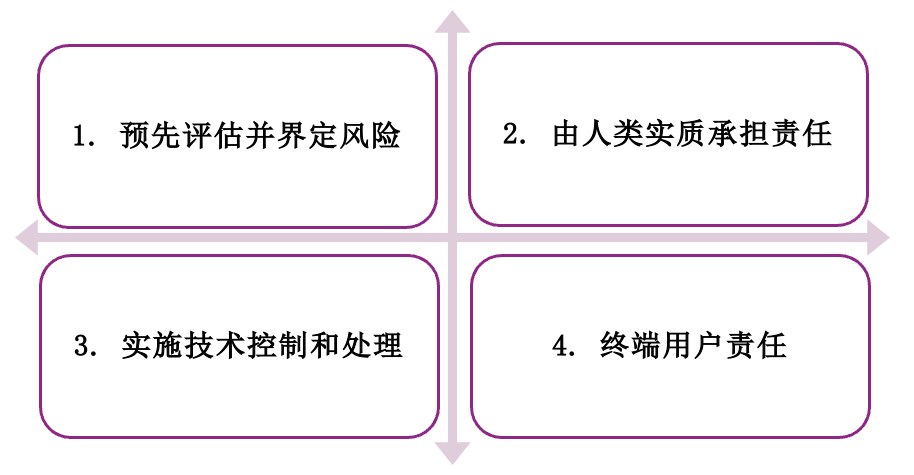
1. 预先评估并界定风险
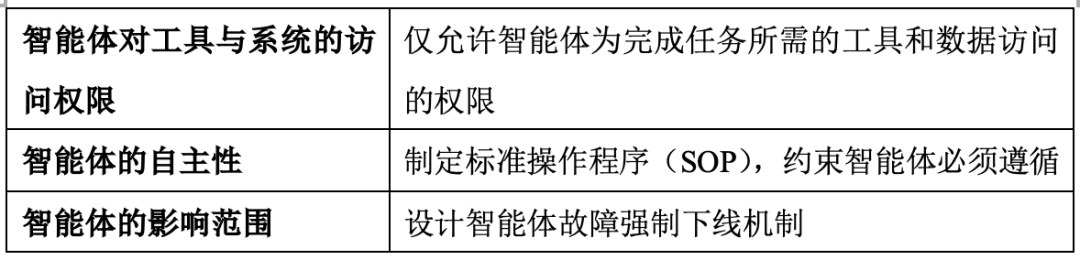
组织应在设计阶段即通过对工具和系统的访问限制、建立稳健的身份认证与权限管理体系来限定风险。
(1)智能体的身份应满足唯一性和可问责性,应将以自己名义行动和代为特定用户行动的智能体进行区分和记录,并采用一套集中化系统统一签发和跟踪所有智能体身份,发现异常时及时移除非必要的智能体身份。智能体的授权应遵循最小权限原则,以授权用户的权限为上限。
(2)组织应考虑对智能体以下权限设定限制:
2. 由人类实质承担责任
部署智能体的组织和负责监督智能体的人应对智能体的行为负责。为明确问责主体,组织应考虑:
(1)在组织内部与外部明确划分责任归属
作为部署方,组织与人员始终要对智能体的决策和行为负责。除部署方外,AI 智能体价值链还包括模型开发方(Model developers)、工具提供方(Tooling providers)、平台提供方(Platform providers)、系统提供方(System providers)和终端用户(End users)等主体,各主体应根据其角色和实际参与情况承担相应责任。除内部责任划分外,组织也应明确与外部方合作的责任,如在合同中约定义务分配、要求披露智能体的能力范围和数据处理方式、提供技术性安全保障措施等。
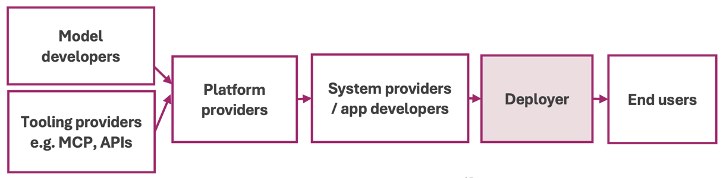
简化的 AI 智能体价值链,来源:IMDA《示范框架》。
(2)建立能实现有效人工监督的机制
组织应考虑人工审批的介入时点和介入形式,尤其是智能体执行高风险事项或不可逆行动等敏感事项的情形。为确保人工监督的有效性,组织可对人工监督的否决率、人工响应时长等指标进行量化跟踪和分析。
3. 实施技术控制和处理
智能体组件使其区分于简单 LLM 应用,同时对智能体运行过程的关键技术控制措施提出了更高要求。组织应考虑:
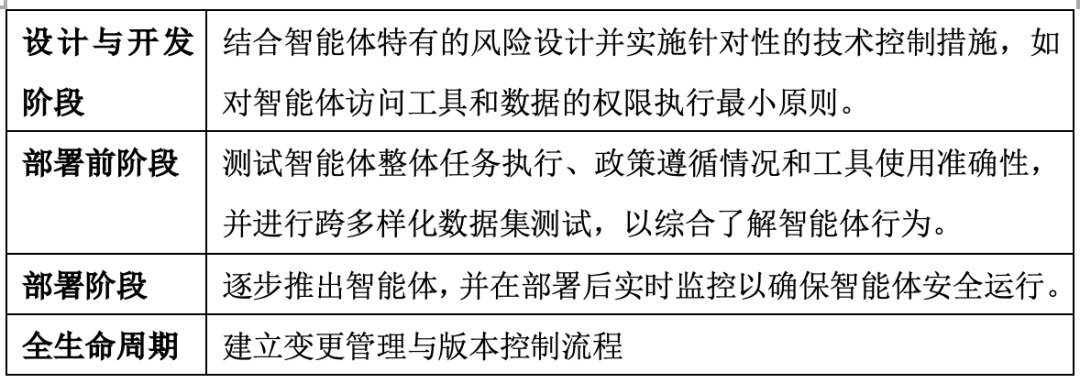
4. 终端用户责任
归根结底,使用和依赖智能体的是终端用户,人类问责环节也应当覆盖终端用户。组织应向终端用户提供充分信息,以建立信任并使其能够负责任地使用。组织应考虑:
(1)透明度:应告知用户智能体的能力,如智能体对用户数据的访问范围、智能体可采取的行动,智能体发生故障时用户寻求帮助的联系途径;
(2)培训:应培训用户如何正确使用和监督智能体,如智能体的行动范围、AI 幻觉等常见失效模式、用户数据政策等事项。此外,随着智能体承担更多职能,用户应接受充分培训以保有其核心技能。
三、新加坡金融管理局《人工智能风险管理指引》:金融机构义务
新加坡金融管理局(Monetary Authority of Singapore,MAS)于 2026 年 10 月 7 日发布《人工智能风险管理指引》,适用于所有金融机构部署 AI(包括生成式 AI 和 AI 智能体等)的情形,将于 2027 年 10 月 7 日起生效,分两阶段实施:
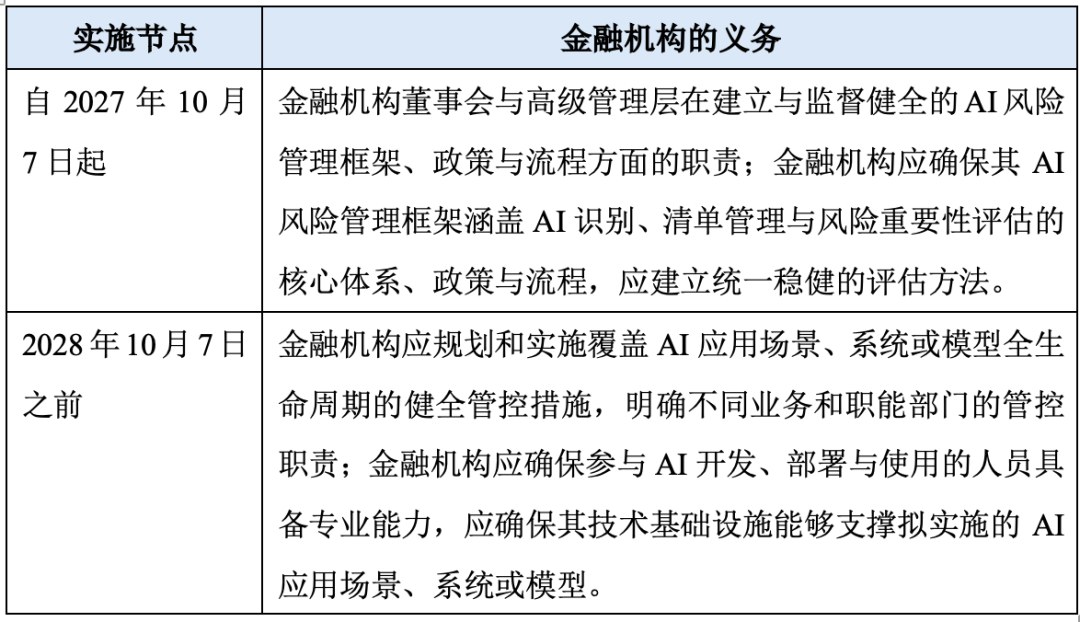
四、小结
一方面,新加坡通过制定通用性 AI 智能体治理框架,为企业部署和使用 AI 智能体提供风险管理指导,强调风险预先评估、人类实质问责、全生命周期管理及终端用户责任,鼓励企业根据自身业务特点和风险水平建立相应的治理机制;另一方面,在金融等重点监管领域,监管机构通过行业监管指引进一步细化部署 AI 的风险管理要求,推动该领域企业强化风险控制与责任落实。
新加坡自愿性治理框架仍处于动态发展当中。自愿性治理框架的持续更新与行业监管指引的逐步细化,共同反映了新加坡在鼓励人工智能创新与防范相关风险之间寻求平衡的政策方向,也为观察其未来人工智能监管的发展趋势提供了重要参考。
来源:微信公众号「涉外法律对话」(ICTeam)原文链接;文中示意图与表格均引自 IMDA《代理型人工智能治理示范框架》及 MAS 相关文件。本文为转载研究文章,仅作行业资讯分享,不构成正式法律意见。
常见问题
新加坡对AI智能体采取什么样的监管思路?
以国家战略为指引、以自愿性风险管理为核心、以特定领域监管指引为补充的多层次体系:《国家人工智能战略2.0》及2026年更新提供宏观方向,IMDA《代理型人工智能治理示范框架》聚焦智能体风险管理,金融等高风险领域再由MAS发布行业指引细化要求。
《代理型人工智能治理示范框架》从哪几个维度指导企业?
四个维度:预先评估并界定风险、由人类实质承担责任、实施技术控制和处理、终端用户责任。核心是风险前置评估、明确问责主体、全生命周期技术控制,以及向终端用户充分告知与培训。
部署AI智能体,责任应该由谁承担?
作为部署方,组织与人员始终要对智能体的决策和行为负责。价值链上的模型开发方、工具提供方、平台提供方、系统提供方和终端用户,则按各自角色和实际参与情况承担相应责任;对外合作宜在合同中约定义务分配、要求披露智能体能力范围与数据处理方式。
AI智能体的权限管理有哪些关键要求?
智能体身份应满足唯一性和可问责性,区分以自己名义行动与代特定用户行动并统一签发跟踪;授权遵循最小权限原则,以授权用户的权限为上限;同时限制智能体对工具与系统的访问范围、自主性和影响范围,并对高风险或不可逆行动设置人工审批。
新加坡金融机构的AI风险管理指引何时生效?
新加坡金融管理局于2026年10月7日发布《人工智能风险管理指引》,适用于所有金融机构部署生成式AI和AI智能体等情形,将于2027年10月7日起生效,分两阶段实施,要求董事会与高级管理层建立健全AI风险管理框架、政策与流程。